Ataque hacker ao Tesouro Nacional expõe CPFs e 4 mil chaves Pix; veja os riscos de golpes
Incidente atingiu 30 mil cadastros e informações sobre pagamentos federais; governo nega perdas financeiras, mas alerta que criminosos podem usar os dados em fraudes.
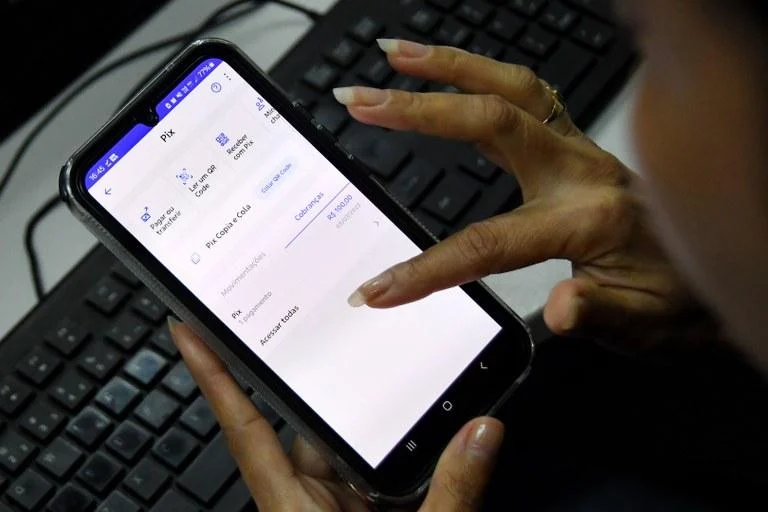
Ataque hacker ao Tesouro Nacional expôs dados pessoais de aproximadamente 30 mil cadastros e informações vinculadas a cerca de 4 mil chaves Pix de beneficiários de pagamentos do governo federal. O incidente foi identificado em 4 de novembro de 2026 e comunicado publicamente nesta quinta-feira (12). Embora o órgão afirme que não houve prejuízo financeiro, o acesso indevido a nomes, CPFs, e-mails e informações de pagamentos aumenta a preocupação com possíveis golpes contra os cidadãos.
Segundo a Secretaria do Tesouro Nacional (STN), a invasão atingiu duas bases de dados utilizadas pela instituição. Uma delas pertence ao portal e-Serviços, plataforma que permite solicitar e acompanhar serviços públicos. A outra reúne informações utilizadas em consultas internas sobre pagamentos realizados pelo governo federal.
Leia também: Brasil x Japão: Ancelotti muda formação, coloca Rayan no meio e Raphinha de centroavante; veja escalação
O órgão informou que o acesso não autorizado foi identificado e contido, mas a investigação sobre sua origem e extensão ainda está em andamento. Até o momento, não há confirmação de dinheiro roubado, transferências fraudulentas decorrentes do incidente ou comprometimento dos sistemas estruturantes do Tesouro. O principal alerta é que informações verdadeiras podem ser utilizadas por criminosos para convencer pessoas a fornecer senhas, acessar páginas falsas ou realizar pagamentos indevidos.
Crime com Pix: Grupo hacker cria ferramenta para automatizar fraudes em bancos brasileiros
Quais dados foram expostos no ataque ao Tesouro Nacional?
O Tesouro identificou acessos não autorizados a duas bases distintas, que armazenavam informações utilizadas em atividades administrativas e no acompanhamento de pagamentos federais.
Na primeira base, aproximadamente 30 mil cadastros do portal e-Serviços foram atingidos. Entre os dados acessados estavam:
- Nome completo dos usuários;
- Números de CPF;
- Endereços de e-mail cadastrados na plataforma.
A segunda base afetada era utilizada para consultas analíticas internas e continha informações relacionadas a pagamentos feitos pelo governo federal.
Nesse caso, o acesso indevido envolveu aproximadamente 4 mil chaves Pix de destinatários de pagamentos públicos, além de informações associadas às operações realizadas.
Os números não significam necessariamente que 34 mil pessoas diferentes tiveram informações expostas. Uma mesma pessoa pode possuir mais de um registro, e o Tesouro não detalhou se existem dados repetidos entre as bases.
Também é importante esclarecer que o vazamento de uma chave Pix não significa, por si só, que a conta bancária do titular tenha sido invadida.
As chaves funcionam como identificadores para receber transferências, podendo ser CPF, CNPJ, número de celular, e-mail ou uma sequência aleatória de caracteres.
Embora essas informações possam ser utilizadas em abordagens fraudulentas, elas não são equivalentes a senhas bancárias.
Ter uma chave Pix exposta significa que meu dinheiro está em risco?
Essa é uma das principais dúvidas após a divulgação do incidente.
A resposta exige uma distinção importante: uma chave Pix, isoladamente, não permite retirar dinheiro de uma conta bancária.
Para movimentar recursos, normalmente são necessários procedimentos de autenticação e autorização realizados nos sistemas da instituição financeira.
No caso do Tesouro Nacional, não houve confirmação de que senhas bancárias, saldos de contas ou credenciais de acesso dos usuários tenham sido comprometidos.
O órgão também informou que nenhum de seus sistemas estruturantes foi afetado e que o episódio não provocou impacto financeiro.
Entretanto, isso não elimina os riscos decorrentes da exposição de informações pessoais.
Com nomes, CPFs, endereços de e-mail e dados de pagamentos, criminosos podem tentar construir mensagens mais convincentes, fazendo a vítima acreditar que está conversando com um representante do governo ou de uma instituição financeira.
O perigo pode surgir quando a pessoa recebe uma mensagem aparentemente legítima e é induzida a compartilhar senhas, códigos de segurança ou realizar uma transferência.
Não há confirmação de que esse tipo de golpe já tenha sido praticado utilizando especificamente os dados obtidos no incidente do Tesouro. A possibilidade é apontada como um risco preventivo pelas autoridades.
Como criminosos podem usar os dados para aplicar golpes?
O Tesouro Nacional alertou que as informações acessadas indevidamente podem aumentar a credibilidade de contatos fraudulentos.
Um criminoso que conhece o nome, o CPF e detalhes de um pagamento pode utilizar essas informações para se apresentar como funcionário de um órgão público, por exemplo.
Entre as situações que exigem atenção estão:
- Falsas mensagens de segurança: contatos informando que uma conta precisa ser desbloqueada ou protegida após o ataque.
- Pedidos de atualização cadastral: mensagens que direcionam o usuário a páginas falsas para informar senhas ou dados bancários.
- Supostas devoluções de dinheiro: comunicações sobre um valor disponível que só poderia ser recebido depois do pagamento de uma taxa.
- Falsos funcionários: ligações de pessoas que afirmam representar o governo ou um banco e pedem códigos de confirmação.
- Cobranças fraudulentas: solicitações de Pix para regularizar uma suposta pendência relacionada a pagamentos públicos.
Esses são exemplos de modalidades conhecidas de fraude digital. Não há comprovação de que todas elas estejam sendo utilizadas pelos responsáveis pelo acesso indevido ao Tesouro.
A técnica de enganar uma pessoa para obter informações confidenciais é conhecida como phishing.
O problema é que a presença de informações verdadeiras pode tornar essas abordagens mais difíceis de identificar.
Por isso, conhecer o nome e o CPF do destinatário não é prova de que uma mensagem tenha sido enviada por uma instituição legítima.
Como saber se meus dados foram atingidos?
O Tesouro Nacional informou quais bases foram acessadas e divulgou estimativas sobre a quantidade de registros envolvidos.
Entretanto, não foi anunciada uma ferramenta pública específica para consultar se determinado CPF ou chave Pix está entre os dados atingidos.
Pessoas que utilizam o portal e-Serviços ou recebem pagamentos do governo federal e desejam esclarecimentos podem procurar os canais oficiais.
A orientação é utilizar a plataforma Fala.BR, sistema federal de ouvidoria e acesso à informação, para entrar em contato com o encarregado pelo tratamento de dados pessoais do Ministério da Fazenda.
O interessado deve buscar o endereço diretamente no navegador, evitando acessar links recebidos por mensagens desconhecidas.
Não é recomendado informar senhas, códigos de autenticação ou dados bancários para pessoas que entrem em contato alegando oferecer consultas sobre o vazamento.
Também não há indicação de que todos os usuários do Pix tenham sido afetados. O incidente envolve bases específicas do Tesouro Nacional, e não uma invasão generalizada à infraestrutura central do sistema de pagamentos do Banco Central.
Sete cuidados para se proteger de golpes após o vazamento
Mesmo sem confirmação de utilização criminosa das informações expostas, medidas simples podem reduzir os riscos de fraudes.
O Ministério da Justiça, o Ministério das Comunicações e o Banco Central mantêm orientações para identificar abordagens suspeitas e proteger dados pessoais.
Confira sete recomendações importantes:
- Desconfie de mensagens inesperadas: mesmo que contenham seu nome, CPF ou informações verdadeiras, confirme a origem antes de responder.
- Não clique em links suspeitos: prefira acessar os sites do governo e dos bancos digitando diretamente os endereços oficiais no navegador.
- Nunca compartilhe senhas ou códigos: não forneça informações de autenticação recebidas por SMS, e-mail ou aplicativos de mensagens.
- Ative a verificação em duas etapas: utilize recursos adicionais de segurança nas contas de e-mail e nos serviços digitais que oferecem essa proteção.
- Acompanhe suas contas bancárias: confira movimentações, notificações e transações que não reconheça.
- Não faça transferências para supostamente proteger seu dinheiro: pedidos de Pix para desbloquear contas ou cancelar golpes são sinais de possível fraude.
- Procure o banco imediatamente se identificar um golpe: entre em contato pelos canais oficiais e registre a ocorrência, principalmente quando houver transferência ou movimentação não autorizada.
Caso tenha realizado uma transferência Pix após cair em um golpe, o consumidor pode solicitar à instituição financeira a análise do caso pelo Mecanismo Especial de Devolução (MED).
O procedimento é destinado a situações de suspeita de fraude e não garante, automaticamente, a recuperação integral dos valores.
As orientações estão disponíveis na página oficial do Banco Central sobre golpes e procedimentos de devolução.
Por que o Tesouro demorou oito dias para comunicar o incidente?
O acesso indevido foi identificado em 4 de novembro, mas a comunicação pública ocorreu somente na quinta-feira (12).
Segundo a Secretaria do Tesouro Nacional, o intervalo foi necessário para confirmar a ocorrência, investigar a extensão do problema e implementar medidas de contenção e recuperação.
O órgão informou que diferentes áreas técnicas participaram da apuração.
O comunicado foi divulgado em cumprimento à Lei Geral de Proteção de Dados Pessoais (LGPD), que estabelece obrigações relacionadas à segurança e ao tratamento de informações pessoais.
A legislação determina a comunicação de incidentes que possam provocar riscos ou danos relevantes aos titulares dos dados, conforme os critérios e procedimentos aplicáveis.
O Tesouro afirmou que os mecanismos de monitoramento permitiram detectar e conter o acesso não autorizado.
Depois da identificação, foram adotadas medidas adicionais de proteção e reforçado o acompanhamento da rede.
Entretanto, os resultados definitivos da investigação técnica ainda não haviam sido apresentados publicamente.
ANPD e órgãos de segurança cibernética foram acionados
O Tesouro Nacional informou que comunicou o incidente à Agência Nacional de Proteção de Dados (ANPD), autoridade responsável pela fiscalização das regras brasileiras de proteção de informações pessoais.
Também foi acionado o Centro de Prevenção, Tratamento e Resposta a Incidentes Cibernéticos de Governo (CTIR Gov), que atua na prevenção e no tratamento de ocorrências de segurança digital na administração pública federal.
O objetivo é acompanhar o episódio, avaliar os impactos e reunir informações que ajudem a compreender como ocorreu o acesso não autorizado.
A comunicação às autoridades não significa que a investigação esteja concluída ou que os responsáveis tenham sido identificados.
Até o momento da divulgação das informações consultadas, não havia confirmação pública sobre a identidade dos envolvidos nem sobre o método utilizado para acessar as bases.
Outro ataque recente expôs dados de milhões de clientes
O incidente no Tesouro acontece em um período marcado por outras ocorrências relevantes de segurança digital no Brasil.
Também nesta semana, a Caixa Seguridade comunicou que a Caixa Vida e Previdência sofreu um ataque cibernético em 6 de novembro.
Segundo a empresa, o episódio resultou na cópia não autorizada de dados cadastrais de sua base de clientes, que inclui 7,6 milhões de pessoas com contratos ativos, além de ex-clientes.
As informações abrangiam nomes, CPFs e, em parte dos registros, endereços, telefones, e-mails e datas de nascimento.
A companhia informou que a investigação preliminar não identificou comprometimento de senhas, saldos de previdência ou dados bancários.
Não existe confirmação de que o ataque à Caixa Vida e Previdência tenha relação com o incidente no Tesouro Nacional.
Os dois episódios, entretanto, reforçam a importância da proteção de bases cadastrais e do cuidado com tentativas de fraude.
Em outra reportagem, o portal explicou que mensagens falsas sobre uma suposta taxação do Pix também são utilizadas para enganar consumidores.
São situações diferentes, mas que mostram como dados pessoais, informações financeiras e a identidade de instituições conhecidas podem ser explorados por criminosos.
O que acontece agora?
O Tesouro Nacional informou que continuará investigando a origem e a extensão do incidente, além de manter medidas adicionais de monitoramento e proteção dos sistemas.
A apuração deverá esclarecer como ocorreu o acesso não autorizado, quais informações foram efetivamente atingidas e se serão necessárias novas providências para proteger os titulares dos dados.
Até a última atualização consultada, o órgão não havia identificado perdas financeiras decorrentes da ocorrência.
Para quem utiliza serviços do Tesouro ou recebe pagamentos do governo federal, a principal recomendação é acompanhar as informações oficiais e redobrar a atenção diante de contatos inesperados.
O vazamento de dados não significa necessariamente que uma pessoa será vítima de fraude. Entretanto, o uso indevido dessas informações pode tornar golpes mais convincentes.
Se alguém entrar em contato dizendo que é necessário fornecer uma senha, instalar um aplicativo ou fazer um Pix para proteger uma conta após o ataque, a orientação é interromper o contato e confirmar a informação diretamente com a instituição.